
Protección y Privacidad de Datos


Establece los criterios y restricciones de seguridad sobre la información no estructurada y los documentos que los agentes pueden utilizar como fuente de conocimiento o adjuntar en sus ejecuciones.
Esta configuración previene la exposición excesiva de información sensible y garantiza un control estricto sobre el volumen de datos transferidos hacia los proveedores de inteligencia artificial.
Propiedades
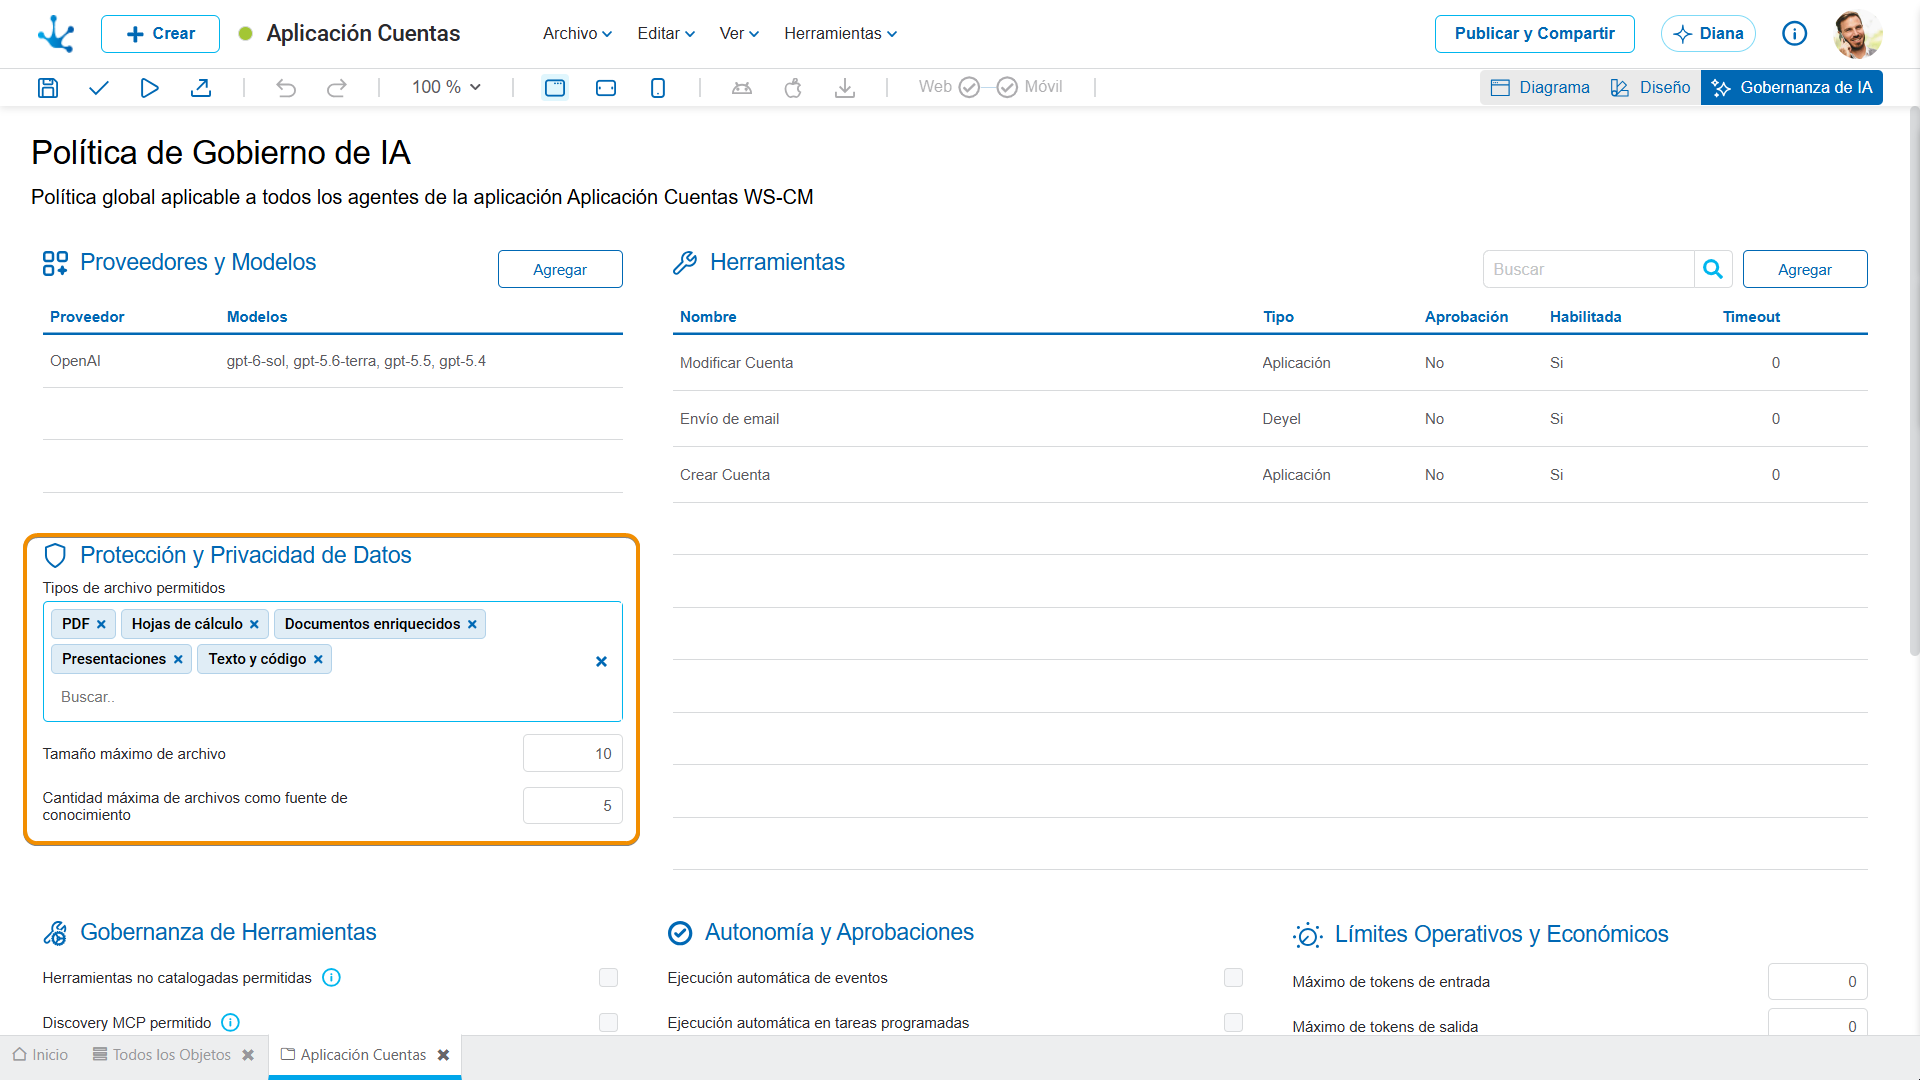
Tipos de archivo permitidos
Seleccionador múltiple que determina las extensiones y formatos de documentos aceptados por la política. Cualquier archivo cuyo formato no esté incluido en esta selección es rechazado antes de ser procesado o enviado al motor de inteligencia artificial.
Valores Posibles
•PDF: Formato de documentos en frecuentemente utilizados para contratos, manuales, informes y documentación oficial.
•Hojas de cálculo: Archivos de datos estructurados y tablas, con extensiones xlsx, xls y csv, ideales para análisis numéricos o listas de datos.
•Documentos enriquecidos: Archivos de texto con extensiones docx, odt y rtf, comúnmente empleados para redactar procedimientos o propuestas.
•Presentaciones: Archivos de diapositivas, con extensiones pptx y pdf, utilizados para síntesis ejecutivas o material informativo visual.
•Texto y código: Archivos en texto plano o lenguaje de programación, como aquellos con extensiones txt, json, xml, py y js, orientados a datos técnicos o configuraciones.
Tamaño máximo de archivo
Define el límite de peso admitido por cada archivo individual, expresado en megabytes (MB). Este tamaño se valida de forma automática antes de permitir la carga o indexación del documento.
Cantidad máxima de archivos como fuente de conocimiento
Permite fijar la cantidad total de documentos que un agente puede consultar simultáneamente dentro de una misma ejecución o contexto de conocimiento.