
Gobernanza de Herramientas


Establece los controles globales de seguridad, descubrimiento y políticas de ejecución aplicables a las funciones que los agentes pueden invocar.
A través de esta configuración se gestiona el nivel de libertad operativa de los agentes al interactuar con servicios externos, protocolos de integración como MCP (Model Context Protocol), la ejecución paralela o encadenada de herramientas y las validaciones de entrada y salida.
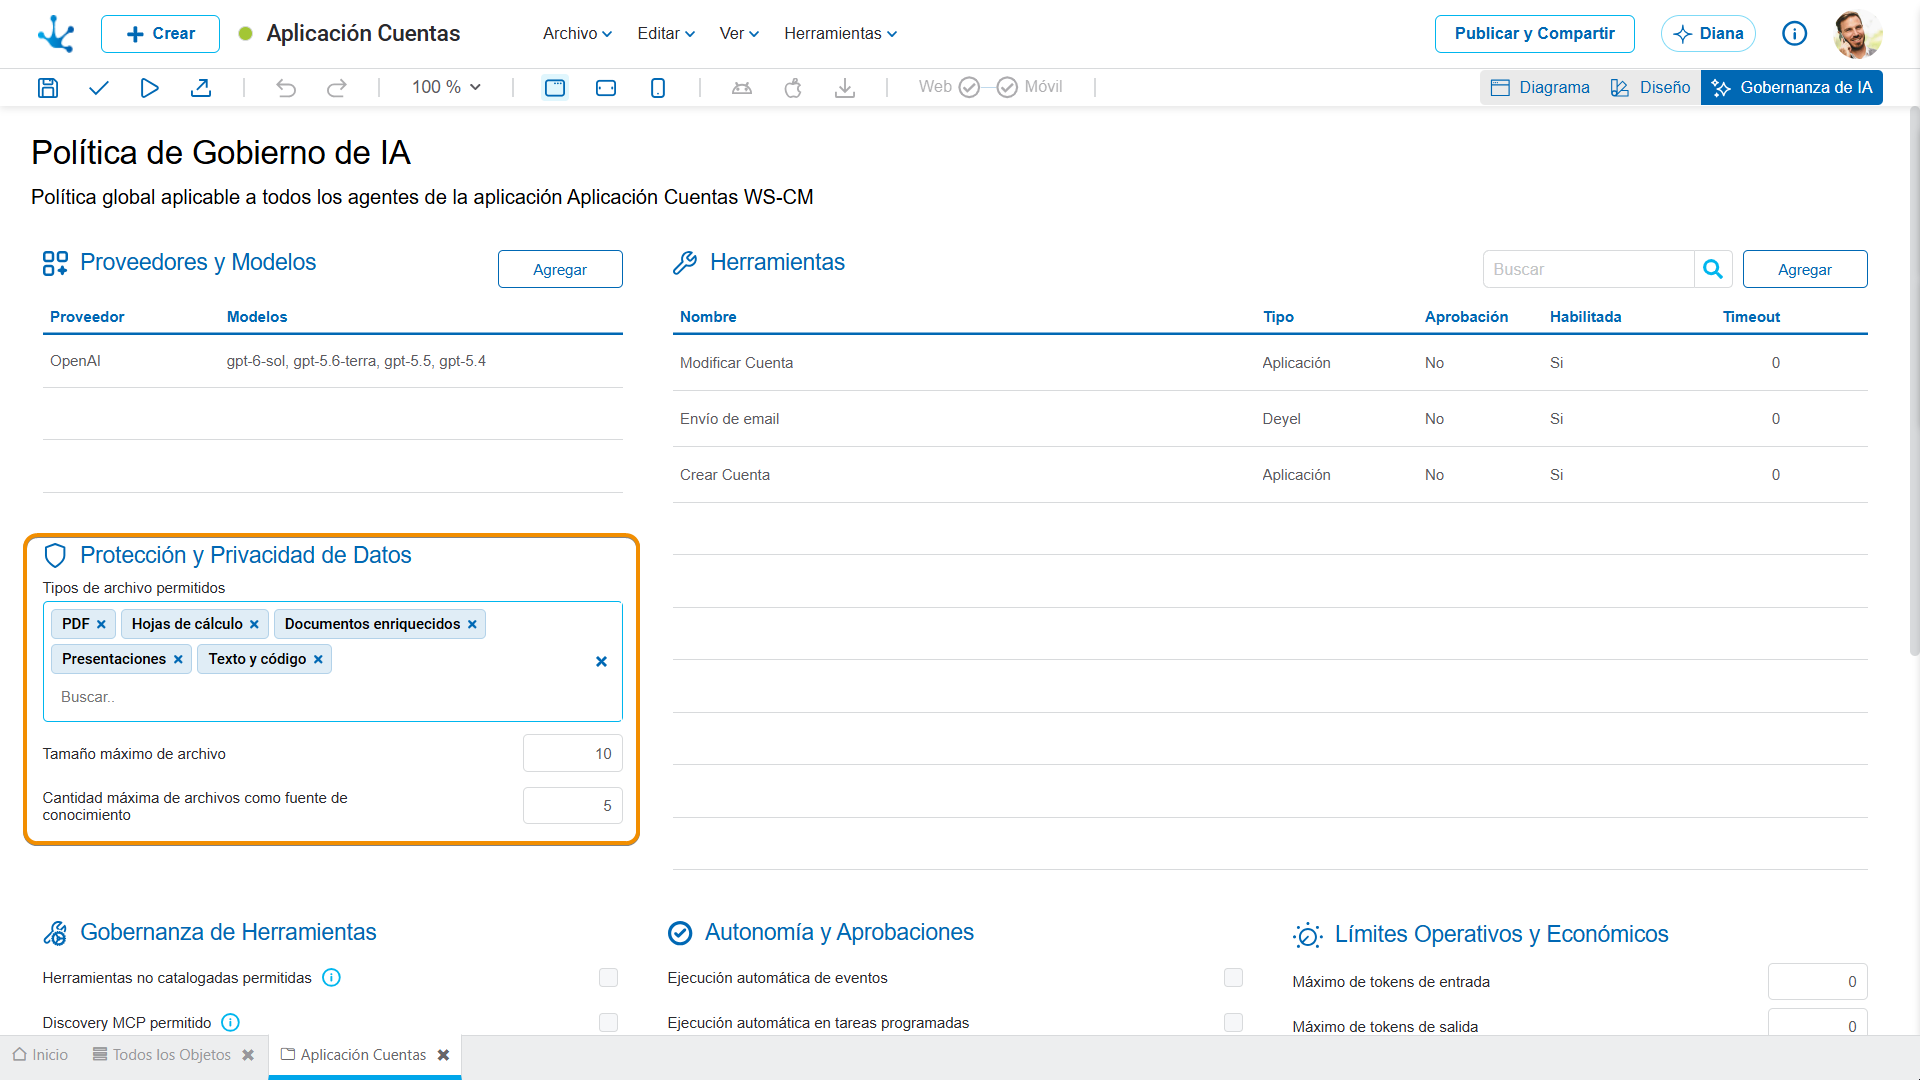
Propiedades
Herramientas no catalogadas permitidas
Determina si los agentes pueden hacer uso de funciones o herramientas externas que no formen parte del catálogo explícito configurado en la política.
Discovery MCP permitido
Habilita el protocolo de descubrimiento dinámico MCP (Model Context Protocol) para inspeccionar e identificar herramientas disponibles en servidores externos.
Uso automático de herramientas descubiertas
Autoriza a los agentes a invocar de forma autónoma aquellas herramientas identificadas mediante descubrimiento, sin requerir una adición manual previa.
Selección previa de herramientas MCP obligatoria
Exige la selección o filtrado explícito de las herramientas descubiertas por MCP (Model Context Protocol) antes que estén disponibles para la ejecución del agente.
Llamadas paralelas permitidas
Permite al agente invocar múltiples herramientas o funciones de manera simultánea en un mismo paso de ejecución.
Encadenamiento de herramientas permitido
Habilita al agente a utilizar el resultado o la salida de una herramienta como parámetro de entrada para la ejecución de otra herramienta subsiguiente.
Máxima profundidad de encadenamiento
Define el límite máximo de herramientas consecutivas que se pueden encadenar en una sola secuencia o flujo de resolución.
Validar parámetros antes de ejecutar
Obliga la validación del esquema y los tipos de datos de los argumentos generados por el modelo antes de realizar la llamada efectiva a la herramienta.
Sanitizar resultados de herramientas
Aplica reglas de limpieza y filtrado de datos sensibles o no deseados sobre la respuesta devuelta por las herramientas antes de incorporarla al contexto del agente.